本文档用于指导管理员完成 AIHUB 平台角色资源授权配置,通过绑定角色与系统资源,精准控制不同岗位账号的后台菜单展示、页面访问、按钮操作权限,是平台权限体系落地的核心配置操作。平台权限采用「角色+资源」绑定模式,前端展示权限与后端接口鉴权分离,需严格遵循授权规则配置,避免权限异常。
1 前置说明
1.1 功能说明
角色权限配置用于给指定角色授予/收回模块、菜单、按钮前台展示与操作权限。
重要区分:本期资源授权仅控制前台菜单展示,接口权限仍沿用原有「角色ID数值」判断规则,不受本页面配置影响。
1.2 权限要求
仅 超级管理员 root(100) 可进入并操作角色权限配置,普通管理员、运营、财务角色仅可查看,无法修改保存权限。
2. 进入角色权限配置界面
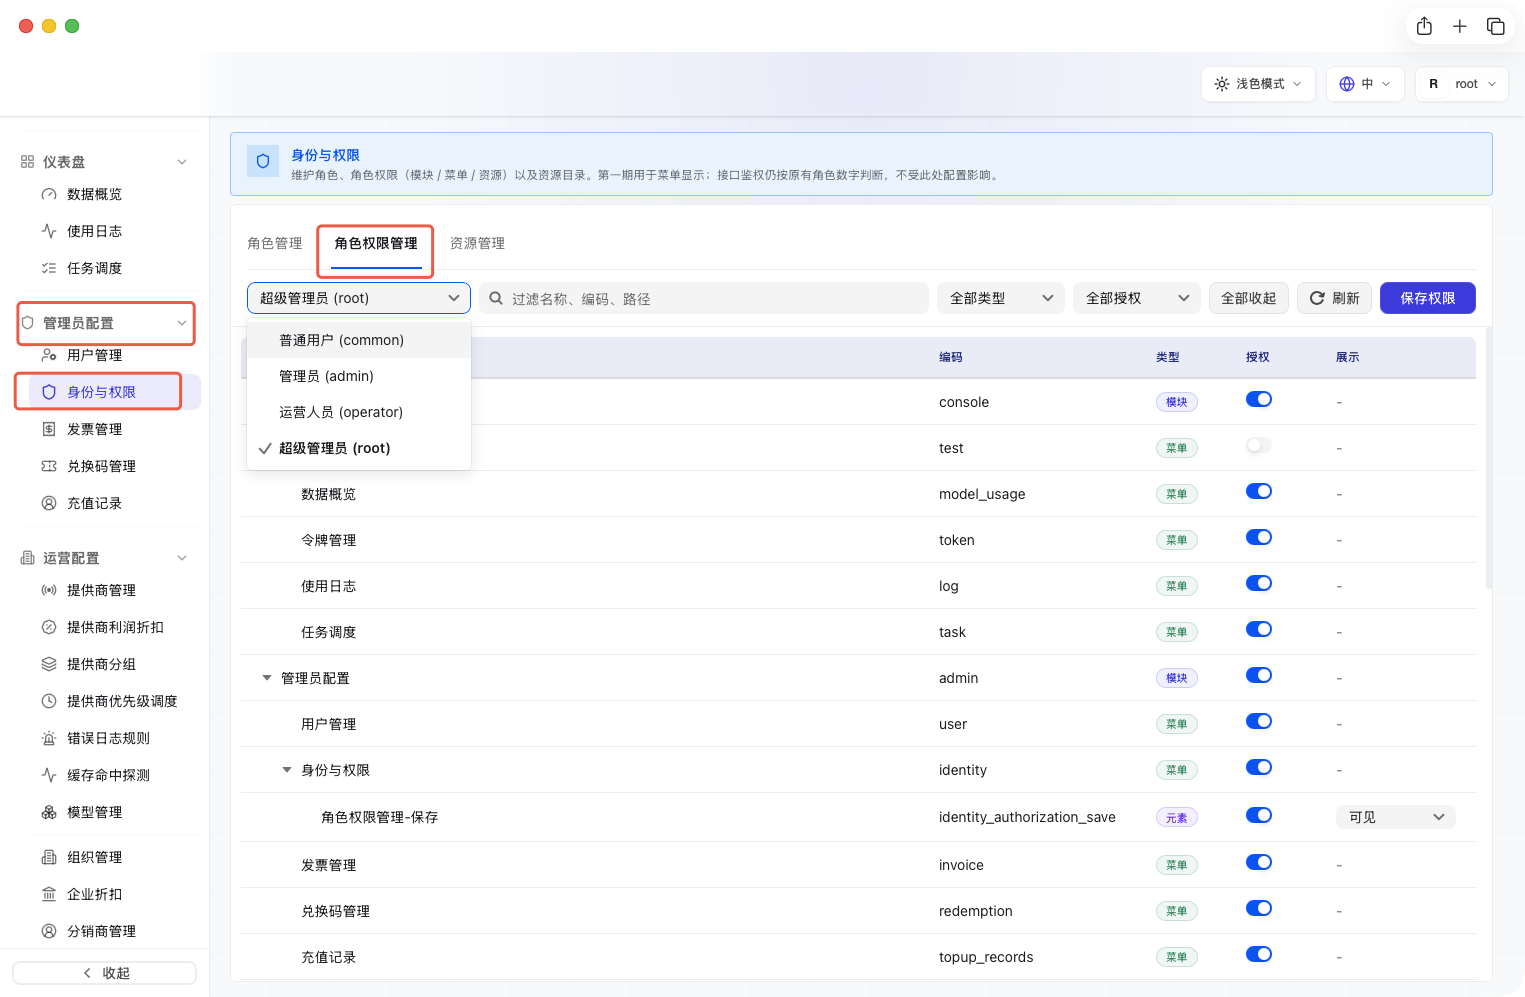
登录 AIHUB 管理后台,进入 管理员配置 → 身份与权限;
顶部选项卡切换至 角色权限管理,进入授权配置页面;
页面左侧为角色列表,右侧为全量资源树形结构,支持按名称/编码/路径过滤资源。
3. 选择角色并配置资源权限
在页面左侧角色栏,选中需要配置权限的目标角色(普通用户、管理员、运营人员、自定义业务角色等);
在右侧资源树,按需勾选对应模块、菜单、按钮元素权限;
可结合业务场景控制资源「授权、展示、隐藏、禁用」状态,精细化控制前台权限;
支持点击「全部收起、全部授权、刷新」快速批量操作。
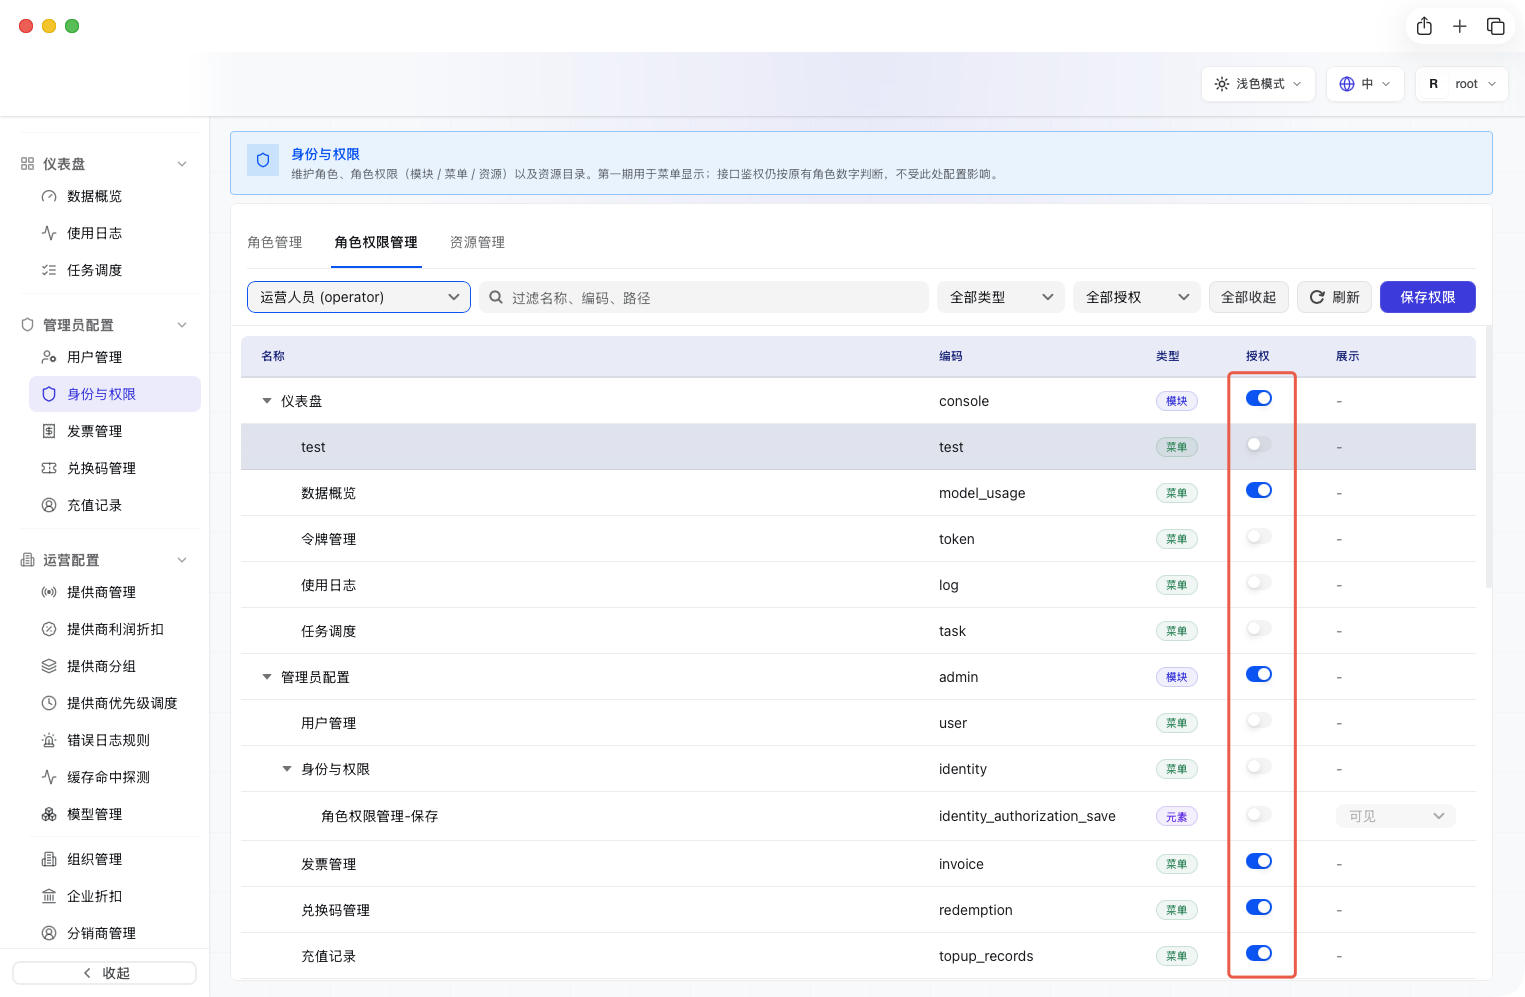
关键规则:授权必须完整包含「模块+父菜单+子按钮」,仅勾选子节点不生效,前台侧栏会直接隐藏。
4. 保存权限配置
角色资源勾选完成、权限配比核对无误后,点击页面底部 保存权限 按钮;
系统执行全量覆盖更新:清空该角色历史所有授权记录,写入本次全新授权列表;
保存成功后即时生效,无需重启服务。
操作禁忌:保存前务必确认勾选范围,避免误清空原有有效权限。
5. 权限生效验证
使用对应角色账号重新刷新后台页面;
核对侧栏菜单:已授权模块/菜单正常展示,未授权资源自动隐藏;
进入对应页面,验证按钮是否可见、可点击、是否置灰禁用,与配置状态一致;
若菜单不显示,逐级检查:父模块是否授权 → 父菜单是否授权 → 按钮元素是否授权。
6. 授权核心注意事项
默认补齐机制:管理员、超级管理员角色,系统会自动补齐新增按钮权限,不会覆盖已有自定义授权;
自定义角色无默认权限:运营、财务等自定义角色,必须手动完整授权,系统不会自动分配种子权限;
敏感权限收口:「身份与权限-保存」等高敏感操作,仅授权超级管理员,禁止授予运营、财务角色;
展示与接口分离:页面授权只控制前端展示,接口鉴权依旧依据角色 ID 数值判断,两者互不冲突;
内置资源不可改:系统内置资源权限仅可控制展示与否,不可修改资源本身结构与编码。
最后编辑:吴升斌 更新时间:2026-09-23 10:53